
Conocé el riesgo real
de tu información.
Auditá la seguridad de tu empresa con un especialista certificado. Sin tecnicismos, sin sorpresas. Empezá con un Radar ISO 27001 sin costo: una lectura rápida de tu exposición. Si conviene avanzar, seguís con el Diagnóstico GAP completo, a costo fijo.
Tu empresa necesita esto si…
La norma ISO 27001 no es solo para grandes corporaciones. Cada vez más empresas medianas la necesitan.
Trabajás con datos sensibles
Clientes, proveedores, información financiera o de salud. Una brecha puede costarte el negocio y la reputación.
Tus clientes o reguladores lo exigen
Cada vez más licitaciones y contratos corporativos requieren evidencia de controles de seguridad formales.
Querés certificarte
Buscás la certificación ISO 27001 para diferenciarte en el mercado y acceder a clientes más grandes.
Un camino claro, sin sorpresas.
Empezamos con un Radar sin costo. Si tiene sentido avanzar, seguimos con el Diagnóstico GAP a costo fijo. Vos decidís en cada paso.
Radar ISO 27001
Tres pasos sin costo: entrevista inicial para entender tu contexto, análisis automático de tus respuestas frente a los controles clave, e informe de resultados con tu nivel de exposición general. Con eso decidís si avanzás al Diagnóstico GAP completo. Sin compromiso.
Diagnóstico GAP
El relevamiento formal frente a los 93 controles de ISO/IEC 27001:2022. Entregamos un informe de brechas + hoja de ruta priorizada, con nivel de madurez por dominio. Es tu foto inicial completa.
Plan de remediación
Con el GAP en mano, diseñamos juntos el plan de implementación de controles. Priorizamos por impacto y costo, adaptado a tu realidad operativa.
Implementación y documentación
Acompañamos la implementación de políticas, procedimientos y controles técnicos. Políticas de seguridad, gestión de activos, control de accesos, respuesta a incidentes.
Auditoría pre-certificación
Simulamos la auditoría externa para que llegues preparado. Identificamos los últimos ajustes antes de la certificación formal con el organismo acreditado.
El Diagnóstico GAP, a costo fijo.
Antes de comprometerte con un proyecto, conocé exactamente en qué estado estás.
Tu foto inicial, sin compromiso.
El Diagnóstico GAP no te obliga a nada. Es el punto de partida para tomar una decisión informada: si la brecha es pequeña, podés resolverla vos mismo. Si es grande, sabés exactamente qué implicaría el camino a la certificación.
Resultados en 30 días desde el inicio del relevamiento.
Un auditor certificado,
no un consultor genérico.
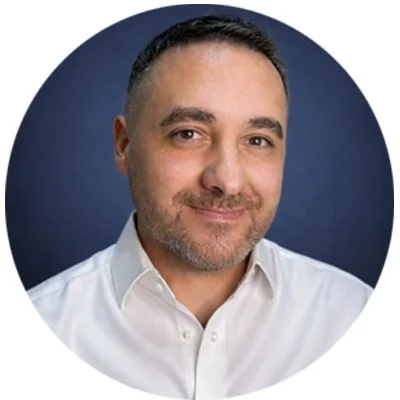
15+ años en infraestructura crítica y ciberseguridad. Formado en el sector bancario, donde la seguridad de la información no es opcional.
- Auditor certificado ISO/IEC 27001:2022
- Experiencia en sector financiero y corporativo
- Especialista en implementación SGSI
- Diagnósticos realizados en LATAM
-
Enfocado en tu negocio, no en el checkbox No vendemos certificaciones — ayudamos a construir seguridad real que funciona en tu operación diaria.
-
Sin tecnicismos innecesarios Los informes y recomendaciones están escritos para que los entienda el dueño o gerente, no solo el equipo IT.
-
Contexto local Conocemos la realidad regulatoria y operativa de empresas en Argentina y LATAM. No aplicamos plantillas genéricas de Europa.
-
Un interlocutor durante todo el proceso Emi es el que hace el diagnóstico, diseña el plan y acompaña la implementación. No cambia de consultor a mitad de camino.
Lo que siempre preguntan.
¿Qué diferencia hay entre el Radar y el Diagnóstico GAP?
El Radar es sin costo y consta de tres instancias: entrevista inicial, análisis automático de tus respuestas e informe de resultados con tu nivel de exposición general. El Diagnóstico GAP es el relevamiento manual y formal, a costo fijo, donde un auditor evalúa los 93 controles en profundidad y entrega la hoja de ruta priorizada.
¿Mi empresa es demasiado chica para ISO 27001?
No. ISO 27001 escala con el tamaño de la empresa. Muchas PyMEs medianas se certifican porque sus clientes o el mercado lo exigen. El Radar sin costo te da una primera lectura de qué tan viable es para tu caso, antes de invertir en el GAP completo.
¿Cuánto tiempo lleva certificarse?
Depende del tamaño de la empresa y las brechas encontradas. En promedio, entre 6 y 18 meses desde el diagnóstico inicial hasta la certificación formal. El GAP incluye una estimación para tu caso específico.
¿El diagnóstico me compromete a seguir?
No. El Diagnóstico GAP es un servicio completo en sí mismo — te entregamos el informe y la hoja de ruta, y vos decidís si querés continuar con nosotros o no. Sin presión, sin cláusulas.
¿Trabajan solo en Buenos Aires?
No. El diagnóstico y gran parte del proceso se realiza de forma remota. Tenemos clientes en distintas provincias de Argentina y en LATAM.
Conocé tu situación real frente a ISO 27001.
Agendá una llamada de 30 minutos con Emi Ducau y hacemos tu Radar ISO 27001 sin costo. El Diagnóstico GAP completo es a costo fijo.
Pedí tu Radar ISO 27001 (sin costo) →